Vue lecture

Il y a de nouveaux articles disponibles, cliquez pour rafraîchir la page.
🔲 ☆

Le Parlement européen adopte l’AI ACT

Le 8 décembre dernier,  les négociateurs du Parlement européen et du Conseil, à la suite d’âpres négociations, annonçaient être parvenus à un accord provisoire sur l’AI Act. Après avoir été adopté par les Etats membres de l’UE le 2 février dernier, il l’a été hier par les eurodéputés. Il ne lui manque plus que la validation du Conseil de l’Europe en avril prochain et sa publication dans le Journal Officiel de l’UE pour entrer en vigueur progressivement selon le niveau de risque des systèmes ou modèles d’IA.

L’UE a été la première à vouloir instaurer un cadre réglementaire pour l’IA, visant à réguler l’intelligence artificielle en fonction de son potentiel à causer des dommages. Elle a de fortes chances d’être également la première à appliquer une loi contraignante sur l’IA puisqu’hier matin les eurodéputés l’ont adopté à une très large majorité : 523 votes pour, 46 contre, 49 abstentions.

Thierry Breton s’est félicité sur X : “L’Europe est AUJOURD’HUI un pionnier mondial de l’IA”, ajoutant “Nous réglementons le moins possible, mais autant que nécessaire !”

🇪🇺 Democracy: 1️⃣ | Lobby: 0️⃣

I welcome the overwhelming support from European Parliament for our #AIAct —the world's 1st comprehensive, binding rules for trusted AI.

Europe is NOW a global standard-setter in AI.

We are regulating as little as possible — but as much as needed! pic.twitter.com/t4ahAwkaSn

— Thierry Breton (@ThierryBreton) March 13, 2024

Pour rappel, la Commission européenne avait soumis une proposition de règlement de l’IA le 21 avril 2021. Les développements de l’IA générative et de modèles de fondation, notamment celui de ChatGPT, qui n’étaient pas prévus dans la proposition initiale de la loi européenne, lui ont fait subir de nombreuses modifications et reports.

L’AI Act vise à garantir que les systèmes et modèles d’IA commercialisés au sein de l’UE soient utilisés de manière éthique, sûre et dans le respect des droits fondamentaux de l’UE.

Il impose des obligations et des restrictions aux fournisseurs et aux utilisateurs qui développent, déploient ou exploitent des systèmes et des modèles d’IA au sein de l’UE. Bien qu’il soit désormais prévu de réviser régulièrement ces obligations, aujourd’hui, une réglementation produit, allant du marquage CE à l’interdiction de mise sur le marché, est  appliquée à ces derniers suivant leur niveau de risque, des dispositions particulières sont prévues pour les entreprises qui développent des modèles d’IA génératives.

  • les systèmes d’IA présentant un risque inacceptable vont être interdits de mise sur le marché ;
  • les systèmes d’IA présentant un haut risque devront obtenir un marquage CE;
  • les systèmes d’IA à risque faible ou minime doivent intégrer des obligations d’information des utilisateurs ou suivre un code de conduite volontaire.

Selon Ashley Casovan, Directrice générale de l’AI Governance Center pour l’Association internationale des professionnels de la vie privée, à but non lucratif (IAPP) :

“L’adoption de la loi européenne sur l’IA marquera le début d’une nouvelle ère pour le développement et l’utilisation de l’IA. Avec des valeurs centrées sur l’humain qui sous-tendent cette législation sur la sécurité des produits, elle établit des garde-fous importants pour l’adoption sûre, équitable et responsable de l’IA dans tous les secteurs de la société. Reconnaissant et s’appuyant sur les cadres adoptés à l’échelle mondiale et la législation connexe, cette loi complète fournira les conseils nécessaires aux entreprises qui achètent, construisent et vendent de l’IA. Compte tenu de la nature mondiale de l’utilisation de l’IA, il est probable que ces règles de l’UE auront un impact bien au-delà des frontières européennes. C’est pourquoi il est crucial pour toutes les entreprises impliquées dans l’IA à quelque titre que ce soit de comprendre la loi et de commencer à préparer leur organisation et leurs équipes à la conformité”.

Le-Parlement-europeen-adopte-AI-ACT
🔲 ☆

Anticiper l’AI Act dans les contrats : une nécessité

Réguler la conception et l’usage de l’IA est au cœur de tous les débats. Est-il nécessaire d’anticiper l’AI Act ? En quoi consiste ce texte ?

L’AI Act prévoit une approche par les risques. Les grands principes de l’IA (contrôle humain, sécurité, protection de la vie privée, transparence, non-discrimination…) devront systématiquement être pris en compte lors de la conception, mais aussi de l’utilisation des systèmes d’IA (SIA). Des obligations graduelles s’ajoutent concernant les SIA à haut risque (les plus règlementés) et certains SIA spécifiques (ex. : IA à usage général, IA génératives, chatbots…), à la charge des fournisseurs et des utilisateurs professionnels. Leur non-respect est assorti d’amendes importantes (jusqu’à 6 % du CA annuel mondial). Certains secteurs (infrastructures critiques, banques…) sont visés en priorité. Mais aucun n’y échappe. Les activités des ressources humaines sont particulièrement concernées.
Concrètement, les fournisseurs de SIA à haut risque devront mettre en place des systèmes de gestion des risques et de la qualité, une documentation technique, des évaluations de conformité avant mise sur le marché, et assurer cette conformité dans la durée. Les utilisateurs de leur côté devront garantir, notamment, un contrôle humain, une information des personnes concernées, et une surveillance.

L’adoption de l’AI Act est imminente. Anticiper son application, prévue courant 2025/2026, est indispensable. Rappelez-vous le RGPD ! Une mise en conformité s’impose pour tous. D’ailleurs sont qualifiés de fournisseurs non seulement les prestataires informatiques, mais aussi toute entité qui ferait développer un SIA par un tiers, pour le distribuer sous son propre nom. Par exemple, l’assureur qui propose un SIA à ses courtiers ou la société qui fournit un SIA à ses distributeurs. Vigilance donc.

Quelles actions initier en priorité ?

La priorité est de réaliser systématiquement une analyse d’impact pour chaque projet IA. Ceci permettra de qualifier le SIA et les acteurs, de prévoir les obligations de chacun, d’identifier les risques et de les minorer.
Entrer dans une démarche de mise en conformité permet de sélectionner des produits, partenaires et offres adaptés au sens de l’AI Act. De plus en plus de normes et certifications (ex. : Laboratoire national de métrologie et d’essais) voient le jour, permettant de se tourner vers des IA de confiance. L’adhésion à un code de conduite est également une alternative utile.

Les spécificités de l’IA exigent de personnaliser ses contrats. La complexité du fonctionnement de l’IA implique une obligation d’information, de conseil et de mise en garde renforcée à la charge des fournisseurs. Recourir à une IA générative requiert la révision des clauses de propriété intellectuelle et de garantie pour intégrer la question des résultats générés. Le contour des impératifs de conformité, de recette et de garantie doit être retravaillé à l’aune de l’aléa plus ou moins important des résultats générés. Tout comme la prévision de SLA adaptés. Enfin, les grands principes de l’AI Act doivent impérativement être relayés sur un plan contractuel. Préciser les obligations relatives à l’explicabilité et la transparence (du fonctionnement du SIA voire des résultats) est essentiel, à l’instar du contrôle humain et de la gouvernance des données. Pour être en mesure de respecter les obligations règlementaires à votre charge, il sera souvent nécessaire de reporter une partie d’entre elles sur vos partenaires, prestataires et utilisateurs. Le contrat est clé.

En interne, les équipes (legal, métier, IT) doivent être sensibilisées à l’AI Act. La compliance est à initier dès maintenant, impliquant des formations, politiques, documentations et contrôles adaptés, tout comme la mobilisation de budgets.

En pratique, les contrats sont rarement adaptés. Quels leviers de négociation activer ?

La standardisation jouera un rôle clé pour assurer la conformité à la règlementation. Des normes techniques existent déjà pour encadrer la conception, l’entraînement, le déploiement et la maintenance des SIA. De la même manière, des référentiels juridiques émergent, à commencer par la norme ISO-Afnor Contractualisation des systèmes d’IA (SPEC Z77-100-0). Cette norme, issue d’un travail de collaboration entre l’AFNOR et un groupe d’experts dirigé par le cabinet Derriennic & Associés, fournit une série de recommandations pour adapter vos contrats aux enjeux de l’IA.

Plus récemment, le 29 septembre 2023, pour anticiper l’AI Act, la Commission européenne a proposé des modèles de clauses contractuelles types pour la passation de marchés publics. Deux corpus sont publiés concernant les systèmes d’IA à haut risque et les autres SIA. Si ces clauses apparaissent relativement génériques, elles pourraient à terme servir de base de travail ou de levier aux acteurs privés. Elles devront dans tous les cas être retravaillées pour prendre en compte les cas d’usage envisagés, la nature de l’intervention du prestataire et le rôle plus ou moins actif du client.

tribune ex du concret

🔲 ☆

Protection des données : 67% des DPO se sentent concernés par l’IA Act

L’AFCDP, l’Association française des correspondants à la protection des données à caractère personnel, regroupe plus de 6 000 professionnels de la conformité au RGPD et à la Loi Informatique et Libertés, dont les Délégués à la Protection des Données (DPD ou DPO, pour Data Protection Officer). Elle vient de publier la 10ème édition de son Baromètre trimestriel.

Si l’AFCDP est l’association représentative des DPO, elle rassemble largement au-delà des professionnels de la protection des données et des DPO désignés auprès de la CNIL. Elle regroupe toutes les personnes intéressées par la protection des données à caractère personnel. La richesse de l’association réside – entre autres – dans la diversité des profils des adhérents : DPD, délégués à la protection des données, juristes et avocats, spécialistes des ressources humaines, informaticiens, professionnels du marketing et du e-commerce, RSSI et experts en sécurité, qualiticiens, archivistes et Record Manager, déontologues, consultants, universitaires et étudiants.

Avec son Observatoire trimestriel, l’Association souhaite estimer l’évolution de la conformité des organisations, et évaluer la perception des DPO sur des sujets techniques et d’actualité.

Paul-Olivier Gibert, Président de l’AFCDP, commente :

“L’AFCDP étant au plus proche des préoccupations quotidiennes des DPO, l’association propose avec ce Baromètre de prendre un peu de recul sur 3 questions clés par trimestre : le sentiment de l’évolution de la conformité des organisations, une question technique et une question d’actualité. Avec 275 répondants, nous sommes heureux de partager à nouveau ces résultats et d’en étudier l’évolution”. 

Le 1er baromètre trimestriel 2024

Pour ce baromètre, l’AFCDP a mené une enquête en ligne auprès de ses 6000 membres entre le 28 décembre 2023 et le 19 janvier 2024, via le réseau social privé de l’association (178 répondants) et sa page LinkedIn (211 répondants).

Avez-vous confiance dans la protection des données privées au sein de vos organisations ?

L’association constate que le sentiment des DPO d’être écoutés et d’être en conformité, avec une stratégie de protection des données personnelle agile, continue d’augmenter (44% des répondants vs 37% en octobre 2023). De plus, les réglementations changeantes (DMA, DSA, DA, Privacy Shield/DPF, Cookies Wall, etc.) semblent moins perturber les stratégies de protection des données personnelles mises en place (16% vs 20 % des répondants en octobre 2023) en ce début 2024.

Paul-Olivier Gibert souligne :

“Nous sommes ravis de constater que le sentiment des professionnels de la protection des données personnelles s’améliore en cette édition anniversaire de notre observatoire, qui correspond en termes de timing avec les 20 ans de l’association. 20 ans à soutenir les acteurs de la protection des données personnelles dans leurs défis et challenges, 20 ans à partager avec les institutions législatives et réglementaires, françaises et européennes, les constats, les succès et les limites que nos membres rencontrent au quotidien au sein de leurs organisations. Et nous avons pour ambition aujourd’hui de participer à une meilleure harmonisation entre les exigences réglementaires et les réalités pratiques du terrain”. 

Quel est votre sentiment sur la maturité de la mise en œuvre du RGPD ?

En vigueur depuis mai 2018, le Règlement général sur la protection des données (RGPD) de l’Union européenne a été conçu pour renforcer la protection des données personnelles des citoyens de l’UE et réglementer leur traitement par les organisations. L’AFCDP constate auprès de ses membres combien la mise en œuvre et la conformité varient d’une organisation à l’autre. De nombreuses entreprises ont investi des ressources importantes pour s’assurer qu’elles respectent les exigences du RGPD, tandis que d’autres travaillent encore à atteindre une conformité totale.

Paul-Olivier Gibert assure :

“Nous avons le sentiment global que l’application du RGPD arrive à un premier stade de maturité : celui d’une sensibilisation générale de l’opinion sur l’importance de la protection des données personnelles. Et les chiffres le confirment avec l’avis de 57% des professionnels de la protection des données personnelles répondants qui partagent ce sentiment. Il reste de nombreux challenges à relever pour nos DPO, tant dans la mise en œuvre au quotidien et l’objectif de conformité totale, que dans les nouveaux défis qui apparaissent, comme l’introduction de l’Intelligence Artificielle dans nos organisations à court et/ou moyen termes”.

Pensez-vous être impacté(e) dans votre métier par le futur règlement européen sur l’Intelligence Artificielle (AI Act) ?

Il est manifeste que la grande majorité des professionnels de la protection des données personnelles (67%) se sent concernée par la réglementation européenne autour de l’IA. Celle-ci représente des défis en matière de protection des données personnelles : en raison de sa capacité à traiter d’énormes quantités de données, l’IA peut potentiellement accéder, analyser et utiliser des informations sensibles sur les individus. Ce qui soulève des préoccupations quant à la confidentialité et à la sécurité des données personnelles.

Paul-Olivier Gibert rappelle :

“Il semble effectivement nécessaire d’avoir un encadrement des pratiques et usages de l’IA pour permettre aux organisations de rester en conformité avec le RGPD et, plus globalement, de s’assurer du respect de la protection des données personnelles de chacun. Revient ici la difficulté déjà rencontrée maintes fois par nos membres, d’accorder l’innovation technologique qui bouleverse et optimise les pratiques, et la conformité réglementaire, voire l’éthique. Protéger sans freiner le développement et l’innovation. Le challenge ne va, encore une fois, pas être simple”.

Protection-donnees-DPO-IA-Act

🔲 ☆

Davos et l’UE face à la double révolution de l’IA

La réussite du mariage entre le progrès technologique et les impératifs réglementaires

L’intelligence artificielle s’est imposée comme un thème central dans les discussions internationales, notamment à Davos et au sein de l’Union Européenne. Lors de sa 54ème édition, Davos a récemment mis en lumière l’importance cruciale de l’IA dans le futur technologique, particulièrement l’IA générative avec des avancées majeures comme ChatGPT d’OpenAI. Le président d’OpenAI, Sam Altman, a marqué les débats en présentant la perspective d’une IA générale, imaginant des machines ayant une intelligence similaire à celle des humains.

Malgré ces perspectives enthousiasmantes, de nombreuses préoccupations sont soulignées. Le progrès rapide de l’IA alimente les inquiétudes quant à l’avenir du travail et les implications pour l’économie mondiale. Selon Goldman Sachs, près de 300 millions d’emplois pourraient disparaître dans le monde en raison de l’intégration généralisée de l’IA. Les PDG à travers le monde sont conscients de cette réalité, un sondage de PwC indiquant que près d’un quart des dirigeants d’entreprise s’attendent à réduire leurs effectifs en raison des gains de productivité apportés par l’IA.

Le rôle majeur de l’Union Européenne pour l’équilibre entre innovation et protection des droits fondamentaux

Les progrès de l’intelligence artificielle mettent en évidence l’importance croissante d’une régulation appropriée de cette technologie. L’Union Européenne s’est affirmée comme un acteur central dans cette démarche. En effet, en avril 2021, la Commission européenne a présenté un cadre réglementaire inédit, connu sous le nom de « loi sur l’IA », l’IA Act. Et plus récemment, le 9 décembre 2023, le Conseil et le Parlement européens ont conclu un accord provisoire sur cette proposition de loi. Ce texte est une avancée importante vers une régulation harmonisée de l’IA à l’échelle européenne, et au-delà.

Cette loi novatrice ambitionne de trouver un équilibre entre la protection des droits fondamentaux et le soutien à l’innovation. Elle a été conçue pour cultiver une IA digne de confiance, soutenant la sécurité et les droits des individus et entreprises tout en favorisant l’adoption et l’innovation dans une variété de domaines. En parallèle, un défi majeur apparaît : il est nécessaire d’établir des cadres réglementaires fiables qui permettent un développement harmonieux de l’IA à l’échelle mondiale. Alors que l’Europe a fait un pas décisif avec l’IA Act, d’autres régions expriment leurs préoccupations et leurs demandes de régulation, illustrant le caractère incontournable de ces considérations éthiques et pratiques pour l’avenir de l’IA.

La montée en puissance de l’intelligence artificielle, soulignée au Forum de Davos et matérialisée par des avancées comme ChatGPT d’OpenAI, crée donc à la fois des opportunités et des défis. Malgré les promesses d’innovation, le rapide développement de l’IA engendre des préoccupations légitimes sur l’emploi à l’échelle mondiale. Face à ces enjeux, l’Union Européenne s’établit comme un leader réglementaire avec son IA Act, une loi novatrice cherchant un équilibre entre l’innovation et la protection des droits fondamentaux.

Néanmoins, pour un avenir harmonieux de l’IA à l’échelle internationale, l’implication et la collaboration d’autres régions et des grands acteurs de l’industrie informatique sont cruciales. La discussion entre tous les acteurs concernés doit continuer.

Davos-UE-face-a-la-double-revolution-IA

🔲 ☆

Application de l’AI Act : France Digitale, Wavestone et Gide publient un guide pratique pour les entreprises

Les Etats membres de l’UE ont adopté l’AI Act le 2 février dernier, confirmant l’accord provisoire obtenu en décembre dernier. Les premières obligations l’accompagnant seront effectives dans les 6 mois suivant sa publication au Journal officiel de l’UE, après un dernier vote au Parlement européen. France Digitale, Wavestone et Gide publient un guide pratique à l’intention des entreprises de toutes tailles, leur permettant de comprendre rapidement les enjeux de cette nouvelle réglementation et d’anticiper les prochaines étapes de la mise en conformité de leurs systèmes d’IA.

L’AI Act vise à garantir que les systèmes et modèles d’IA commercialisés au sein de l’UE soient utilisés de manière éthique, sûre et respectueuse des droits fondamentaux de l’UE.

L’AI Act impose des obligations et des restrictions aux fournisseurs et aux utilisateurs qui développent, déploient ou exploitent des systèmes et des modèles d’IA au sein de l’UE. Bien qu’il soit désormais prévu de réviser régulièrement ces obligations, aujourd’hui, une réglementation produit, allant du marquage CE à l’interdiction de mise sur le marché, est  appliquée à ces derniers suivant leur niveau de risque, des dispositions particulières sont prévues pour les entreprises qui développent des modèles d’IA génératives.

  • les systèmes d’IA présentant un risque inacceptable vont être interdits de mise sur le marché ;
  • les systèmes d’IA présentant un haut risque devront obtenir un marquage CE;
  • les systèmes d’IA à risque faible ou minime doivent intégrer des obligations d’information des utilisateurs ou suivre un code de conduite volontaire.

Selon Marianne Tordeux Bitker, Directrice des affaires publiques de France Digitale, la plus grande association de start-ups et investisseurs de l’UE:

“Cette décision a un goût doux amer. Si l’AI Act répond à un enjeu majeur en matière de transparence et d’éthique, il crée néanmoins des obligations conséquentes pour toutes les entreprises qui utilisent ou développent de l’intelligence artificielle, malgré quelques aménagements prévus pour les startups et PME notamment au travers de bacs à sable réglementaires. Nous craignons que le texte ne fasse que créer des barrières réglementaires supplémentaires qui profiteront à la concurrence américaine et chinoise et réduiront l’opportunité de faire émerger des champions européens de l’IA”.

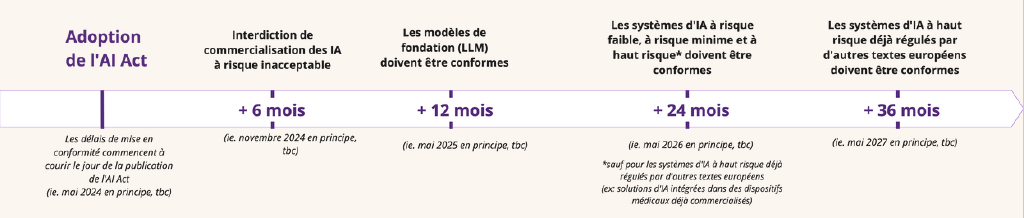
L’AI Act va entrer en vigueur progressivement selon le niveau de risque des systèmes ou modèles d’IA, les entreprises auront de 6 à 36 mois pour se mettre en conformité comme on peut le voir dans la frise ci-dessous :

Mais pour les auteurs du guide, si ce calendrier progressif a été pensé par le régulateur pour laisser le temps aux entreprises de se mettre en conformité, il est important d’anticiper les différentes étapes à venir dès à présent.

Chadi Hantouche, Partner chez Wavestone, un cabinet de conseil français, explique :

“Pour réussir cette mise en conformité, les entreprises vont devoir réaliser des tests, fournir la documentation requise, interagir avec la gouvernance prévue et suivre le processus de mise en conformité dans la durée. 3 conseils pour y arriver sereinement : suivre la méthode par étapes que nous proposons dans le guide, constituer une équipe dédiée et anticiper l’impact budgétaire pour votre entreprise.”

Le non-respect du règlement expose les fournisseurs et les utilisateurs  à des risques juridiques et financiers. Le règlement prévoit en effet des sanctions administratives, civiles et pénales, qui peuvent aller jusqu’à 7% du chiffre d’affaires annuel mondial ou 35 millions d’euros, pour les infractions les plus graves, comme la mise sur le marché ou l’utilisation d’IA interdites.

Comment tester l’IA avant sa mise sur le marché ou en service ?

L’AI Act prévoit une obligation pour chaque autorité nationale de mettre en place un bac à sable réglementaire.

Ces bacs à sables doivent être opérationnels au moment de l’entrée en application de l’AI Act, en 2026. Ils permettront aux entreprises de tester les systèmes d’IA avant leur mise sur le marché ou en service, afin de favoriser l’innovation et le développement de l’IA en Europe.

Des tests en vie réelle sont également prévus par l’AI Act, ces expérimentations pourront être menées par les fournisseurs d’IA, avec le consentement des utilisateurs et des autorités nationales concernés, tout en respectant certaines conditions de sécurité, de transparence et de supervision.

Julien Guinot-Deléry, Associé, et Matthieu Lucchesi, Counsel chez Gide, concluent :

“L’application de l’AI Act va arriver très vite. Les opportunités mais aussi les défis que pose ce nouveau règlement sont significatifs et touchent un panel d’acteurs et d’industries très large. Il est essentiel que les entreprises se préparent dès maintenant et anticipent la mise en conformité de leurs systèmes d’IA, en tenant compte d’autres réglementations, dont celles sur le droit d’auteur”.

Découvrir le guide ici

Application-AI-Act-France-Digitale-Wavestone-Gide-guide-pratique-entreprises

❌